
Streszczenie AI
FRIA (Fundamental Rights Impact Assessment) to formalny obowiązek wynikający z art. 27 AI Act, który nakłada na podmioty wdrażające wysokiego ryzyka systemy AI, zwłaszcza instytucje publiczne i operatorów kluczowych usług, konieczność przeprowadzenia analizy wpływu algorytmów na prawa podstawowe. Ocena obejmuje sześć kluczowych elementów – od opisu procesu i identyfikacji grup ryzyk, przez mechanizmy nadzoru ludzkiego, po procedury skargowe – a jej wyniki muszą być zgłoszone organowi nadzoru rynku. Skuteczne wdrożenie FRIA wymaga integracji z MLOps, automatyzacji logów oraz współpracy z dostawcami, aby zapewnić zgodność, monitorowanie i możliwość odwołania się od decyzji.
Spis treści:
Fundamental Rights Impact Assessment (FRIA) to sformalizowany obowiązek wynikający z art. 27 Rozporządzenia Parlamentu Europejskiego i Rady (UE) 2024/1689 (Akt o sztucznej inteligencji). Dotyczy on wyznaczonych podmiotów wdrażających (deployers) systemy AI wysokiego ryzyka, w szczególności instytucji publicznych oraz wybranych operatorów usług kluczowych. Procedura wymusza audyt ryzyk dla praw podstawowych przed oddaniem systemu do eksploatacji oraz formalne powiadomienie właściwego organu nadzoru rynku.
Istota i zakres techniczny oceny FRIA
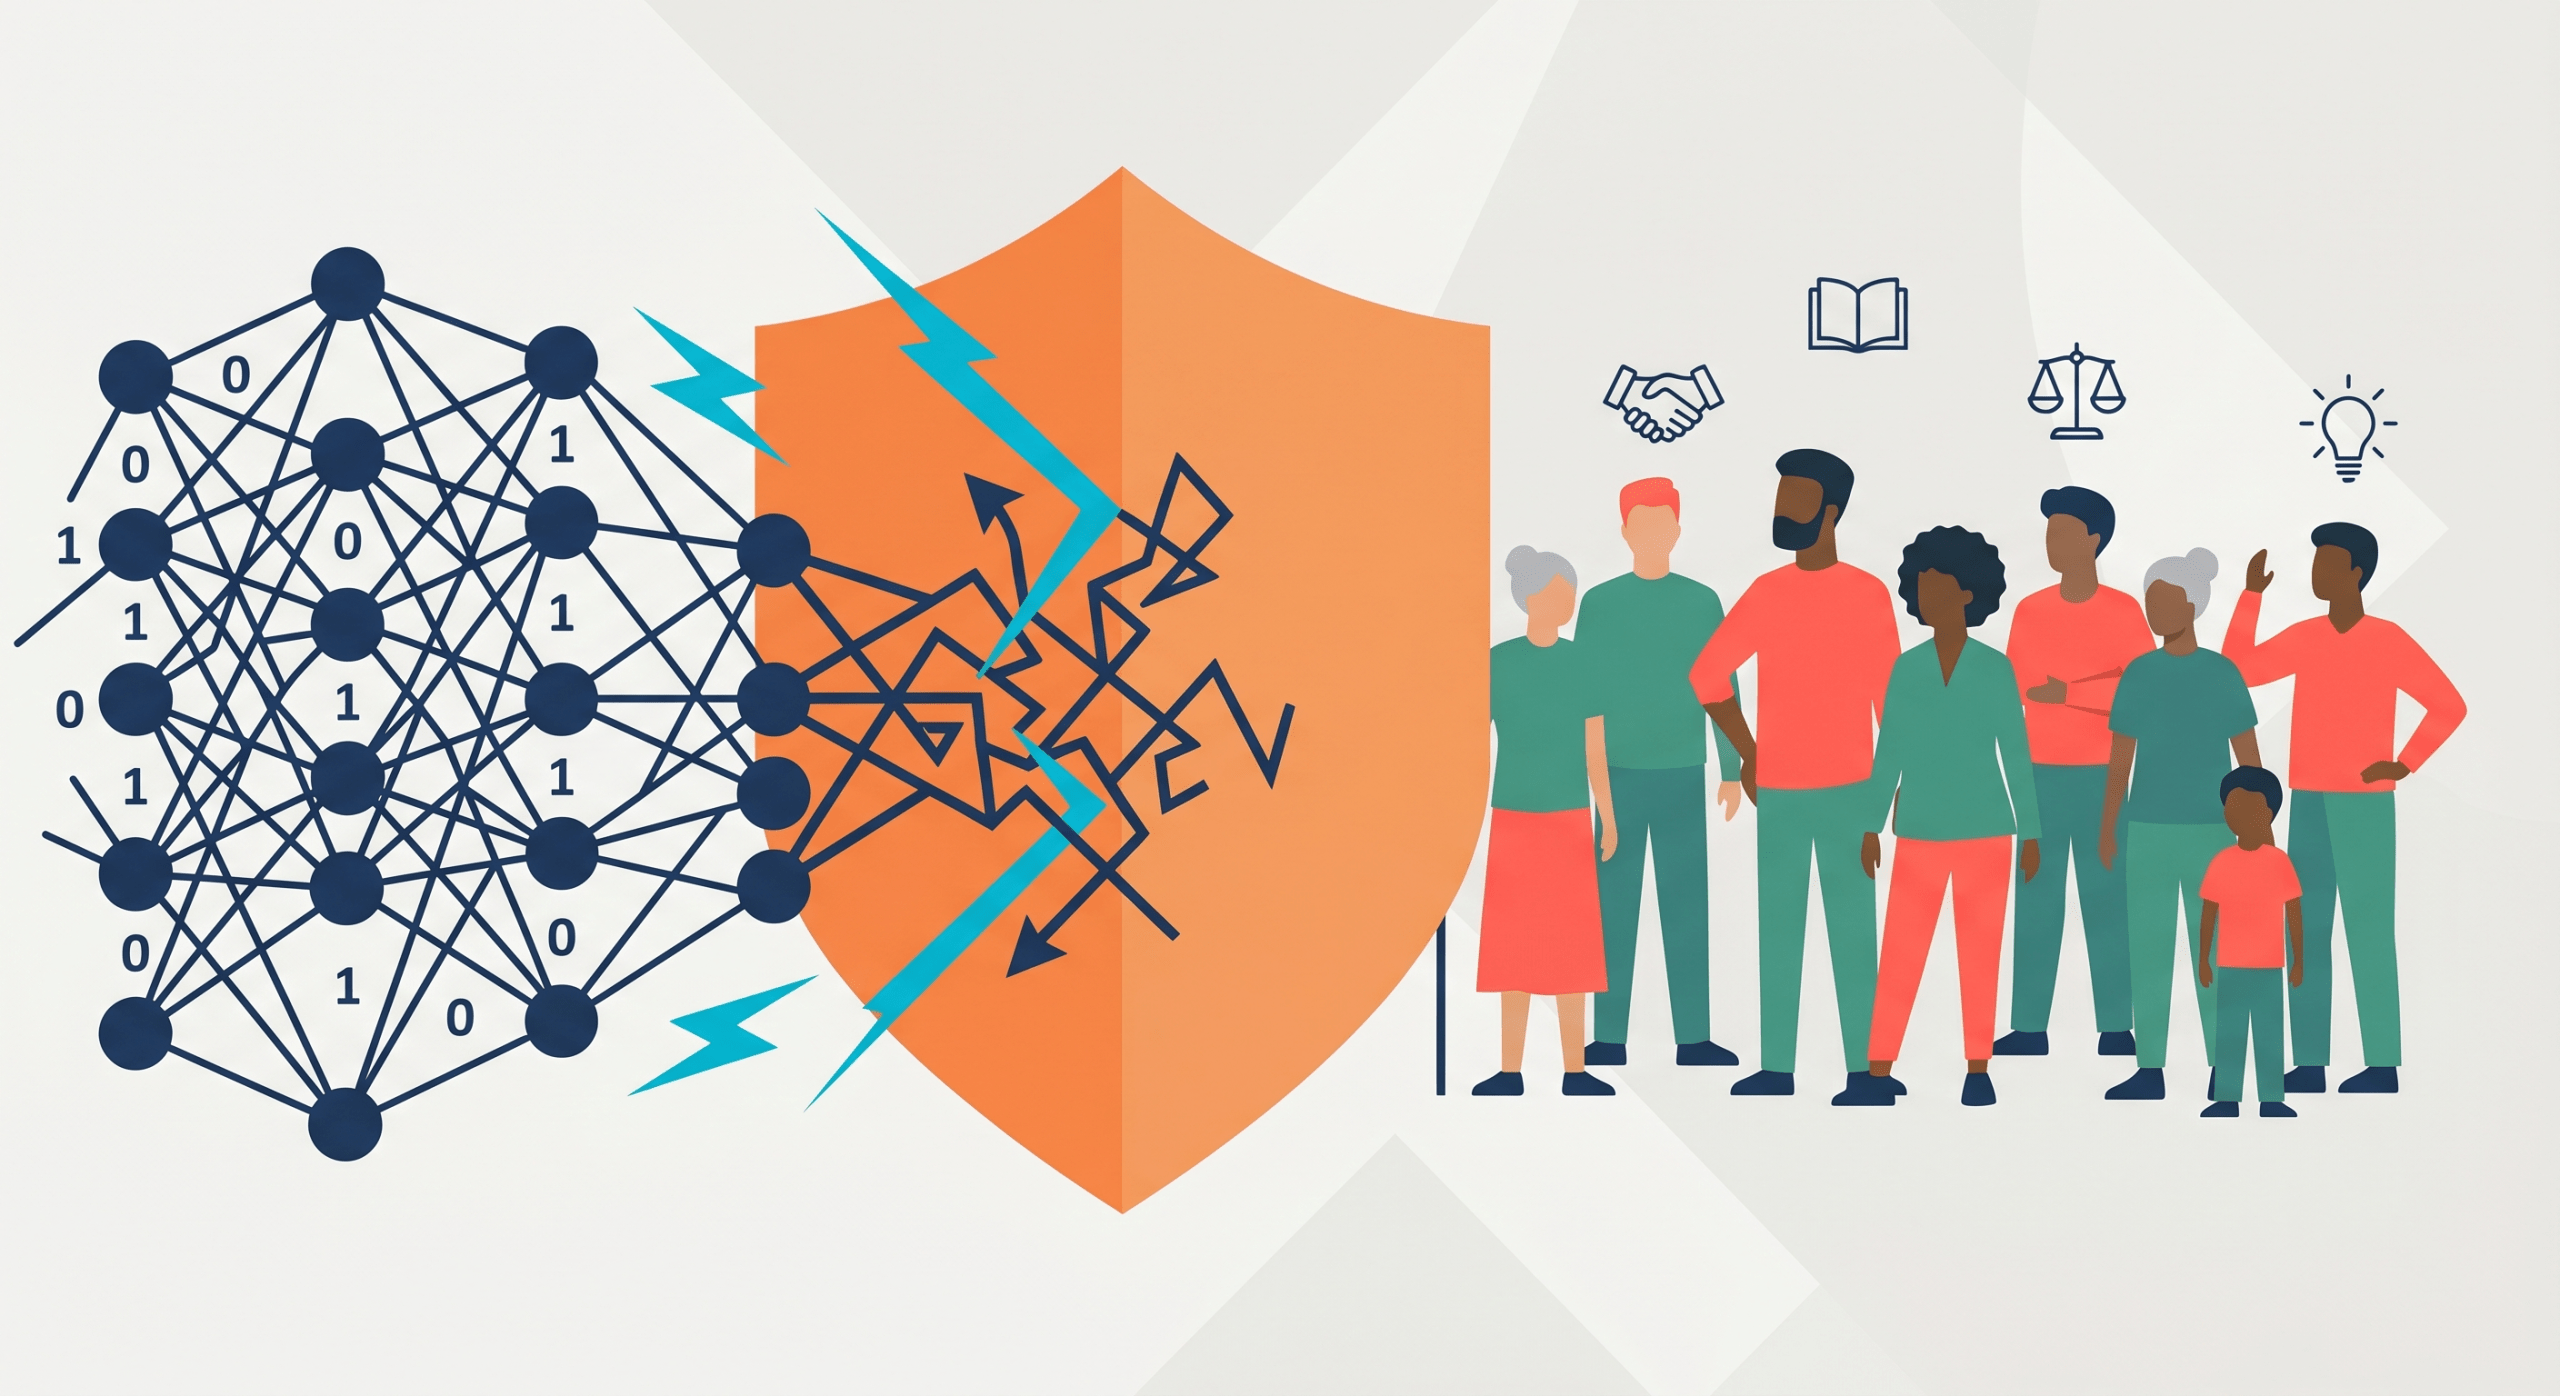
Fundamental Rights Impact Assessment to ustrukturyzowana analiza ryzyka koncentrująca się na wpływie wdrożenia algorytmu na cały katalog praw gwarantowanych przez Kartę Praw Podstawowych Unii Europejskiej. W przeciwieństwie do standardowej oceny technicznej modelu, FRIA bada kontekst operacyjny: interakcję modelu z procesem decyzyjnym, podatność grup docelowych na stronniczość algorytmiczną (algorithmic bias) oraz mechanizmy kontroli ludzkiej.
Podstawą prawną procedury jest art. 27 Rozporządzenia (UE) 2024/1689. Przepis ten nakłada na podmiot wdrażający obowiązek przeprowadzenia oceny przed pierwszym użyciem systemu (ex-ante), a następnie przekazania jej wyników do właściwego krajowego organu nadzoru rynku przy użyciu ujednoliconego szablonu opracowywanego przez Europejskie Biuro ds. AI (AI Office).
Porównanie: FRIA, DPIA i Ocena zgodności dostawcy
Wdrożenie systemu AI wysokiego ryzyka wymaga rozróżnienia ról technicznych i prawnych. FRIA nie zastępuje oceny skutków dla ochrony danych (DPIA) ani systemu zarządzania ryzykiem po stronie dostawcy (providera), lecz stanowi odrębne ogniwo weryfikacji wdrożeniowej.
Cecha | FRIA (Art. 27 AI Act) | DPIA (Art. 35 RODO) | Ocena Zgodności Dostawcy (Art. 43 AI Act) |
|---|---|---|---|
| Odpowiedzialny | Podmiot wdrażający (Deployer) | Administrator danych (Controller) | Dostawca systemu (Provider) |
| Zakres chroniony | Wszystkie prawa podstawowe UE (równość, godność, edukacja itp.) | Prywatność i ochrona danych osobowych | Wymogi techniczne, bezpieczeństwo, cyberodporność |
| Moment realizacji | Przed pierwszym uruchomieniem w środowisku produkcyjnym | Przed rozpoczęciem przetwarzania danych | Przed wprowadzeniem systemu do obrotu / oddaniem do użytku |
| Obowiązek zewnętrzny | Zgłoszenie wyników do organu nadzoru rynku | Konsultacja z UODO tylko przy wysokim ryzyku rezydualnym | Deklaracja zgodności UE i oznakowanie CE |
Podmioty objęte zakresem art. 27 AI Act
Obowiązek sporządzenia FRIA spoczywa na podmiotach wdrażających, które stosują systemy sklasyfikowane jako wysokiego ryzyka na mocy Załącznika III do rozporządzenia. Zgodnie z art. 27 ust. 1 katalog zobowiązanych obejmuje:
- Organy władzy i podmioty prawa publicznego: Jednostki administracji rządowej, samorządy terytorialne, sądownictwo, policja oraz agencje państwowe.
- Podmioty prywatne świadczące usługi publiczne: Operatorzy działający na zlecenie państwa lub świadczący usługi użyteczności publicznej w sektorach edukacji, opieki zdrowotnej, mieszkalnictwa socjalnego, transportu i zabezpieczenia społecznego.
- Wdrażający wybrane systemy w sektorze prywatnym: Podmioty stosujące AI do oceny zdolności kredytowej osób fizycznych (Załącznik III pkt 5 lit. b) oraz wyceny ryzyka i ustalania składek w ubezpieczeniach na życie i zdrowotnych (Załącznik III pkt 5 lit. c).
Prawodawca unijny przewidział wyłączenie: z procedury FRIA zwolnione są systemy wysokiego ryzyka wykorzystywane wyłącznie jako elementy bezpieczeństwa w zarządzaniu i eksploatacji krytycznej infrastruktury cyfrowej, wodnej, gazowej czy elektroenergetycznej (Załącznik III pkt 2), o ile ich awaria nie zagraża bezpośrednio prawom podstawowym jednostek.
6 obowiązkowych elementów minimalnych według art. 27
Art. 27 ust. 1 lit. a–f AI Act ściśle definiuje architekturę dokumentu FRIA. Każda analiza musi zawierać weryfikowalne informacje techniczne i procesowe:
- 1. Opis procesów i celów wdrożenia (lit. a): Szczegółowe mapowanie procesu biznesowego lub administracyjnego, w którym model będzie pracował, wraz z określeniem stopnia automatyzacji decyzji.
- 2. Okres i częstotliwość eksploatacji (lit. b): Wskazanie horyzontu czasowego (pilotaż, stała eksploatacja) oraz wolumenu przetwarzanych zapytań w jednostce czasu.
- 3. Identyfikacja kategorii osób i grup (lit. c): Profilowanie populacji, na którą system oddziałuje, ze szczególnym uwzględnieniem grup wrażliwych (dzieci, osoby z niepełnosprawnościami, mniejszości, osoby starsze).
- 4. Konkretne ryzyka naruszenia praw podstawowych (lit. d): Analiza wektorów ryzyka (np. ryzyko dyskryminacji pośredniej, halucynacji w modelach generatywnych, asymetrii informacyjnej, naruszenia prawa do rzetelnego procesu).
- 5. Środki nadzoru ludzkiego (lit. e): Implementacja protokołów Human-in-the-Loop (HITL), Human-on-the-Loop (HOTL) lub Human-in-Command (HIC), w tym uprawnienia personelu do odrzucenia lub modyfikacji wyniku modelu.
- 6. Środki zaradcze i procedury skargowe (lit. f): Plan mitygacji skutków awarii lub błędów algorytmicznych, ścieżki odwoławcze dla osób dotkniętych decyzją oraz wewnętrzne procedury wycofania modelu z produkcji.
Procedura wdrożeniowa FRIA krok po kroku
Prawidłowe przeprowadzenie FRIA w organizacji wymaga skoordynowania działań zespołów inżynierii danych, bezpieczeństwa IT, compliance oraz jednostek biznesowych według poniższego schematu:
- Faza 1: Kwalifikacja systemu i weryfikacja dokumentacji dostawcy. Potwierdzenie klasyfikacji systemu jako wysokiego ryzyka. Zgromadzenie od dostawcy instrukcji obsługi, metryk dokładności, specyfikacji zbiorów uczących i deklaracji zgodności UE (zgodnie z art. 13 AI Act).
- Faza 2: Ocena adekwatności danych wejściowych i kontekstu. Weryfikacja, czy dane wejściowe w środowisku wdrażającego nie wywołują dryfu danych (data drift) lub systemowych uprzedzeń niewykrytych podczas testów syntetycznych dostawcy.
- Faza 3: Matryca ryzyka praw podstawowych. Przypisanie każdemu zidentyfikowanemu ryzyku wskaźników prawdopodobieństwa i skali oddziaływania na prawa podstawowe.
- Faza 4: Konfiguracja mechanizmów Human-in-the-Loop. Zdefiniowanie progów decyzyjnych (confidence score), powyżej których decyzje mogą być procesowane automatycznie, oraz zakresów wymagających bezwzględnej weryfikacji manualnej.
- Faza 5: Notyfikacja organu nadzoru rynku i rejestracja. Wypełnienie oficjalnego szablonu AI Office, formalne zawiadomienie krajowego organu nadzoru rynku (art. 27 ust. 3) oraz rejestracja w unijnej bazie danych systemów AI wysokiego ryzyka (art. 49/71).
- Faza 6: Ciągły monitoring poeksploatacyjny. Okresowa rekalkulacja FRIA w przypadku rekonfiguracji parametrów modelu, modyfikacji architektury przetwarzania danych lub wystąpienia incydentów algorytmicznych.
Praktyczne rekomendacje i integracja z ładem AI
Skuteczne spełnienie wymogów art. 27 AI Act wymaga potraktowania FRIA jako integralnego komponentu architektury zarządzania modelami (MLOps/LLMOps). Organizacje powinny uwzględnić następujące mechanizmy:
- Klauzule w umowach z dostawcami: Zapewnienie w SLA i umowach wdrożeniowych prawa do uzyskania pełnej dokumentacji technicznej, testów biasu oraz wsparcia technicznego dostawcy przy audycie FRIA.
- Wspólne repozytorium DPIA i FRIA: Mapowanie ocen wpływu w jednolitym rejestrze ryzyka, co pozwala wykorzystać moduły dotyczące bezpieczeństwa danych z DPIA i skrócić czas przygotowania FRIA.
- Automatyzacja audytu i logowania: Konfiguracja systemów w sposób zapewniający automatyczne rejestrowanie logów operacyjnych (zgodnie z art. 12 i art. 26 ust. 5 AI Act), umożliwiających audyt wsteczny w razie skargi obywatela.