Streszczenie AI
AI Act (rozporządzenie UE 2024/1689) i polska ustawa z 3 lipca 2026 r. nakładają na jednostki samorządu terytorialnego (JST) obowiązek pełnej inwentaryzacji systemów AI, przeprowadzania oceny skutków dla praw podstawowych (FRIA) oraz stałego technicznego nadzoru i raportowania do KRiBSI oraz organów unijnych. Wysokiego ryzyka rozwiązania – takie jak automatyczne decydowanie o świadczeniach socjalnych, rekrutacji czy zarządzaniu infrastrukturą krytyczną – podlegają surowym wymaganiom i karom sięgającym milionów euro. Jasny harmonogram wdrażania (od 2 luty 2025 r. do 2030 r.) oraz nowy organ nadzoru KRiBSI sprawiają, że JST muszą szybko zrealizować rejestr, procedury FRIA i kompetencje kadrowe, aby uniknąć sankcji i zapewnić przejrzystość wykorzystania sztucznej inteligencji.
Stan wpisów Ai Act.
Stan prawny aktualny na sierpień 2026 r. Ze względu na obszerność AI Act kolejna weryfikacja i aktualizacja treści odbędzie się w lutym 2027 r.
Spis treści:
- Dlaczego AI Act szczególnie dotyczy JST
- Harmonogram stosowania przepisów – stan prawny
- Etap 1: Inwentaryzacja i audyt algorytmiczny w urzędzie
- Etap 2: Klasyfikacja ryzyka i obowiązkowa ocena FRIA (art. 27)
- Etap 3: Procedury operacyjne, logowanie i kompetencje kadr
- Przykłady systemów AI w JST i ich status regulacyjny
- Praktyczny model zarządzania zgodnością AI w JST
- Źródła
Akt w sprawie sztucznej inteligencji (AI Act, rozporządzenie Parlamentu Europejskiego i Rady UE 2024/1689) wraz z polską ustawą z dnia 3 lipca 2026 r. o systemach sztucznej inteligencji (Dz.U. 2026 poz. 1003) nakładają na sektor publiczny wiążące ramy prawne i techniczne. Jednostki samorządu terytorialnego (JST) – urzędy gmin, starostwa powiatowe oraz urzędy marszałkowskie – zobowiązane są do pełnej inwentaryzacji systemów algorytmicznych, realizacji ocen wpływu na prawa podstawowe (FRIA), formalnego nadzoru technicznego oraz raportowania do krajowych i unijnych organów nadzorczych.
Dlaczego AI Act szczególnie dotyczy JST
AI Act opiera się na podejściu opartym na ryzyku (*risk-based approach*), klasyfikującym systemy AI na cztery kategorie: zakazane (niedopuszczalne ryzyko), wysokiego ryzyka, ograniczonego ryzyka oraz minimalnego ryzyka. Szczególny nacisk położono na systemy wysokiego ryzyka wymienione w załączniku III do rozporządzenia. W tym katalogu znajduje się szereg kluczowych procesów realizowanych bezpośrednio przez samorządy: decydowanie o dostępie do świadczeń socjalnych i usług publicznych, profilowanie beneficjentów pomocy społecznej, zautomatyzowana rekrutacja do służby publicznej, ewaluacja pracowników, a także zarządzanie komponentami infrastruktury krytycznej i inteligentnymi systemami transportowymi (ITS).
W strukturze regulacyjnej urzędy samorządowe kwalifikowane są w przeważającej mierze jako „podmioty wdrażające” (*deployers*), czyli jednostki wykorzystujące systemy sztucznej inteligencji pod swoją odpowiedzialnością, nawet jeśli technologia została zakupiona od zewnętrznego dostawcy IT. W przypadku gdy urząd modyfikuje model, trenuje go na własnych zbiorach danych w sposób zmieniający jego przeznaczenie lub zleca stworzenie dedykowanego rozwiązania pod własną marką, może uzyskać status „dostawcy” (*provider*), co wiąże się z koniecznością przejścia pełnej procedury oceny zgodności CE i stworzenia technicznej dokumentacji z załącznika IV.
Egzekwowanie przepisów w Polsce koordynuje powołana na mocy ustawy krajowej Komisja Rozwoju i Bezpieczeństwa Sztucznej Inteligencji (KRiBSI) we współpracy z Urzędem Ochrony Danych Osobowych (UODO) i Urzędem Ochrony Konkurencji i Konsumentów (UOKiK). Kary finansowe za naruszenie zakazów wynoszą do 35 mln euro lub 7% całkowitego rocznego obrotu światowego, natomiast za nieprzestrzeganie wymogów dla systemów wysokiego ryzyka – do 15 mln euro lub 3% obrotu (z uwzględnieniem specyfiki budżetowej jednostek sektora finansów publicznych określonej w prawie krajowym).
Harmonogram stosowania przepisów – stan prawny
Rozporządzenie weszło w życie 1 sierpnia 2024 r., a jego poszczególne rozdziały zaczęły obowiązywać w ściśle wyznaczonych etapach, które wyznaczają obecne obowiązki prawne jednostek samorządu:
- Od 2 lutego 2025 r.: Pełny zakaz stosowania systemów niedopuszczalnych (art. 5 AI Act), w tym m.in. biometrycznego rozpoznawania emocji w miejscu pracy i urzędach, punktacji społecznej (social scoring) oraz nieukierunkowanego scrapingu wizerunków twarzy do baz monitoringu. Od tej samej daty obowiązuje prawny wymóg zapewnienia odpowiedniego poziomu kompetencji kadr urzędowych w dziedzinie sztucznej inteligencji (AI literacy, art. 4).
- Od 2 sierpnia 2025 r.: Obowiązywanie norm zarządzania modelami ogólnego przeznaczenia (GPAI) oraz wejście w życie ram instytucjonalnych i systemów sankcji na szczeblu unijnym.
- Od 2 sierpnia 2026 r.: Bezpośrednie stosowanie większości przepisów AI Act, w tym kompletnego pakietu wymagań wobec systemów wysokiego ryzyka z załącznika III, obowiązków przejrzystości z art. 50 oraz obligatoryjnego przeprowadzania oceny skutków dla praw podstawowych (FRIA, art. 27) przed uruchomieniem systemów przez podmioty publiczne.
- Od 11 sierpnia 2026 r.: Wejście w życie zasadniczych przepisów polskiej ustawy o systemach sztucznej inteligencji ustanawiających KRiBSI organem nadzoru rynku oraz pojedynczym punktem kontaktowym. Procedury kontrolne i mechanizmy składania skarg przez obywateli stają się w pełni operacyjne od 28 października 2026 r.
- Do 2 sierpnia 2027 r. i 2 sierpnia 2030 r.: Okresy dostosowawcze – do sierpnia 2027 r. dla systemów wysokiego ryzyka powiązanych z wcześniejszym unijnym prawodawstwem harmonizacyjnym (załącznik I), a do sierpnia 2030 r. dla systemów wysokiego ryzyka wdrożonych przez organy publiczne przed 2 sierpnia 2026 r., o ile nie podlegają one istotnym zmianom konstrukcyjnym.
Etap 1: Inwentaryzacja i audyt algorytmiczny w urzędzie
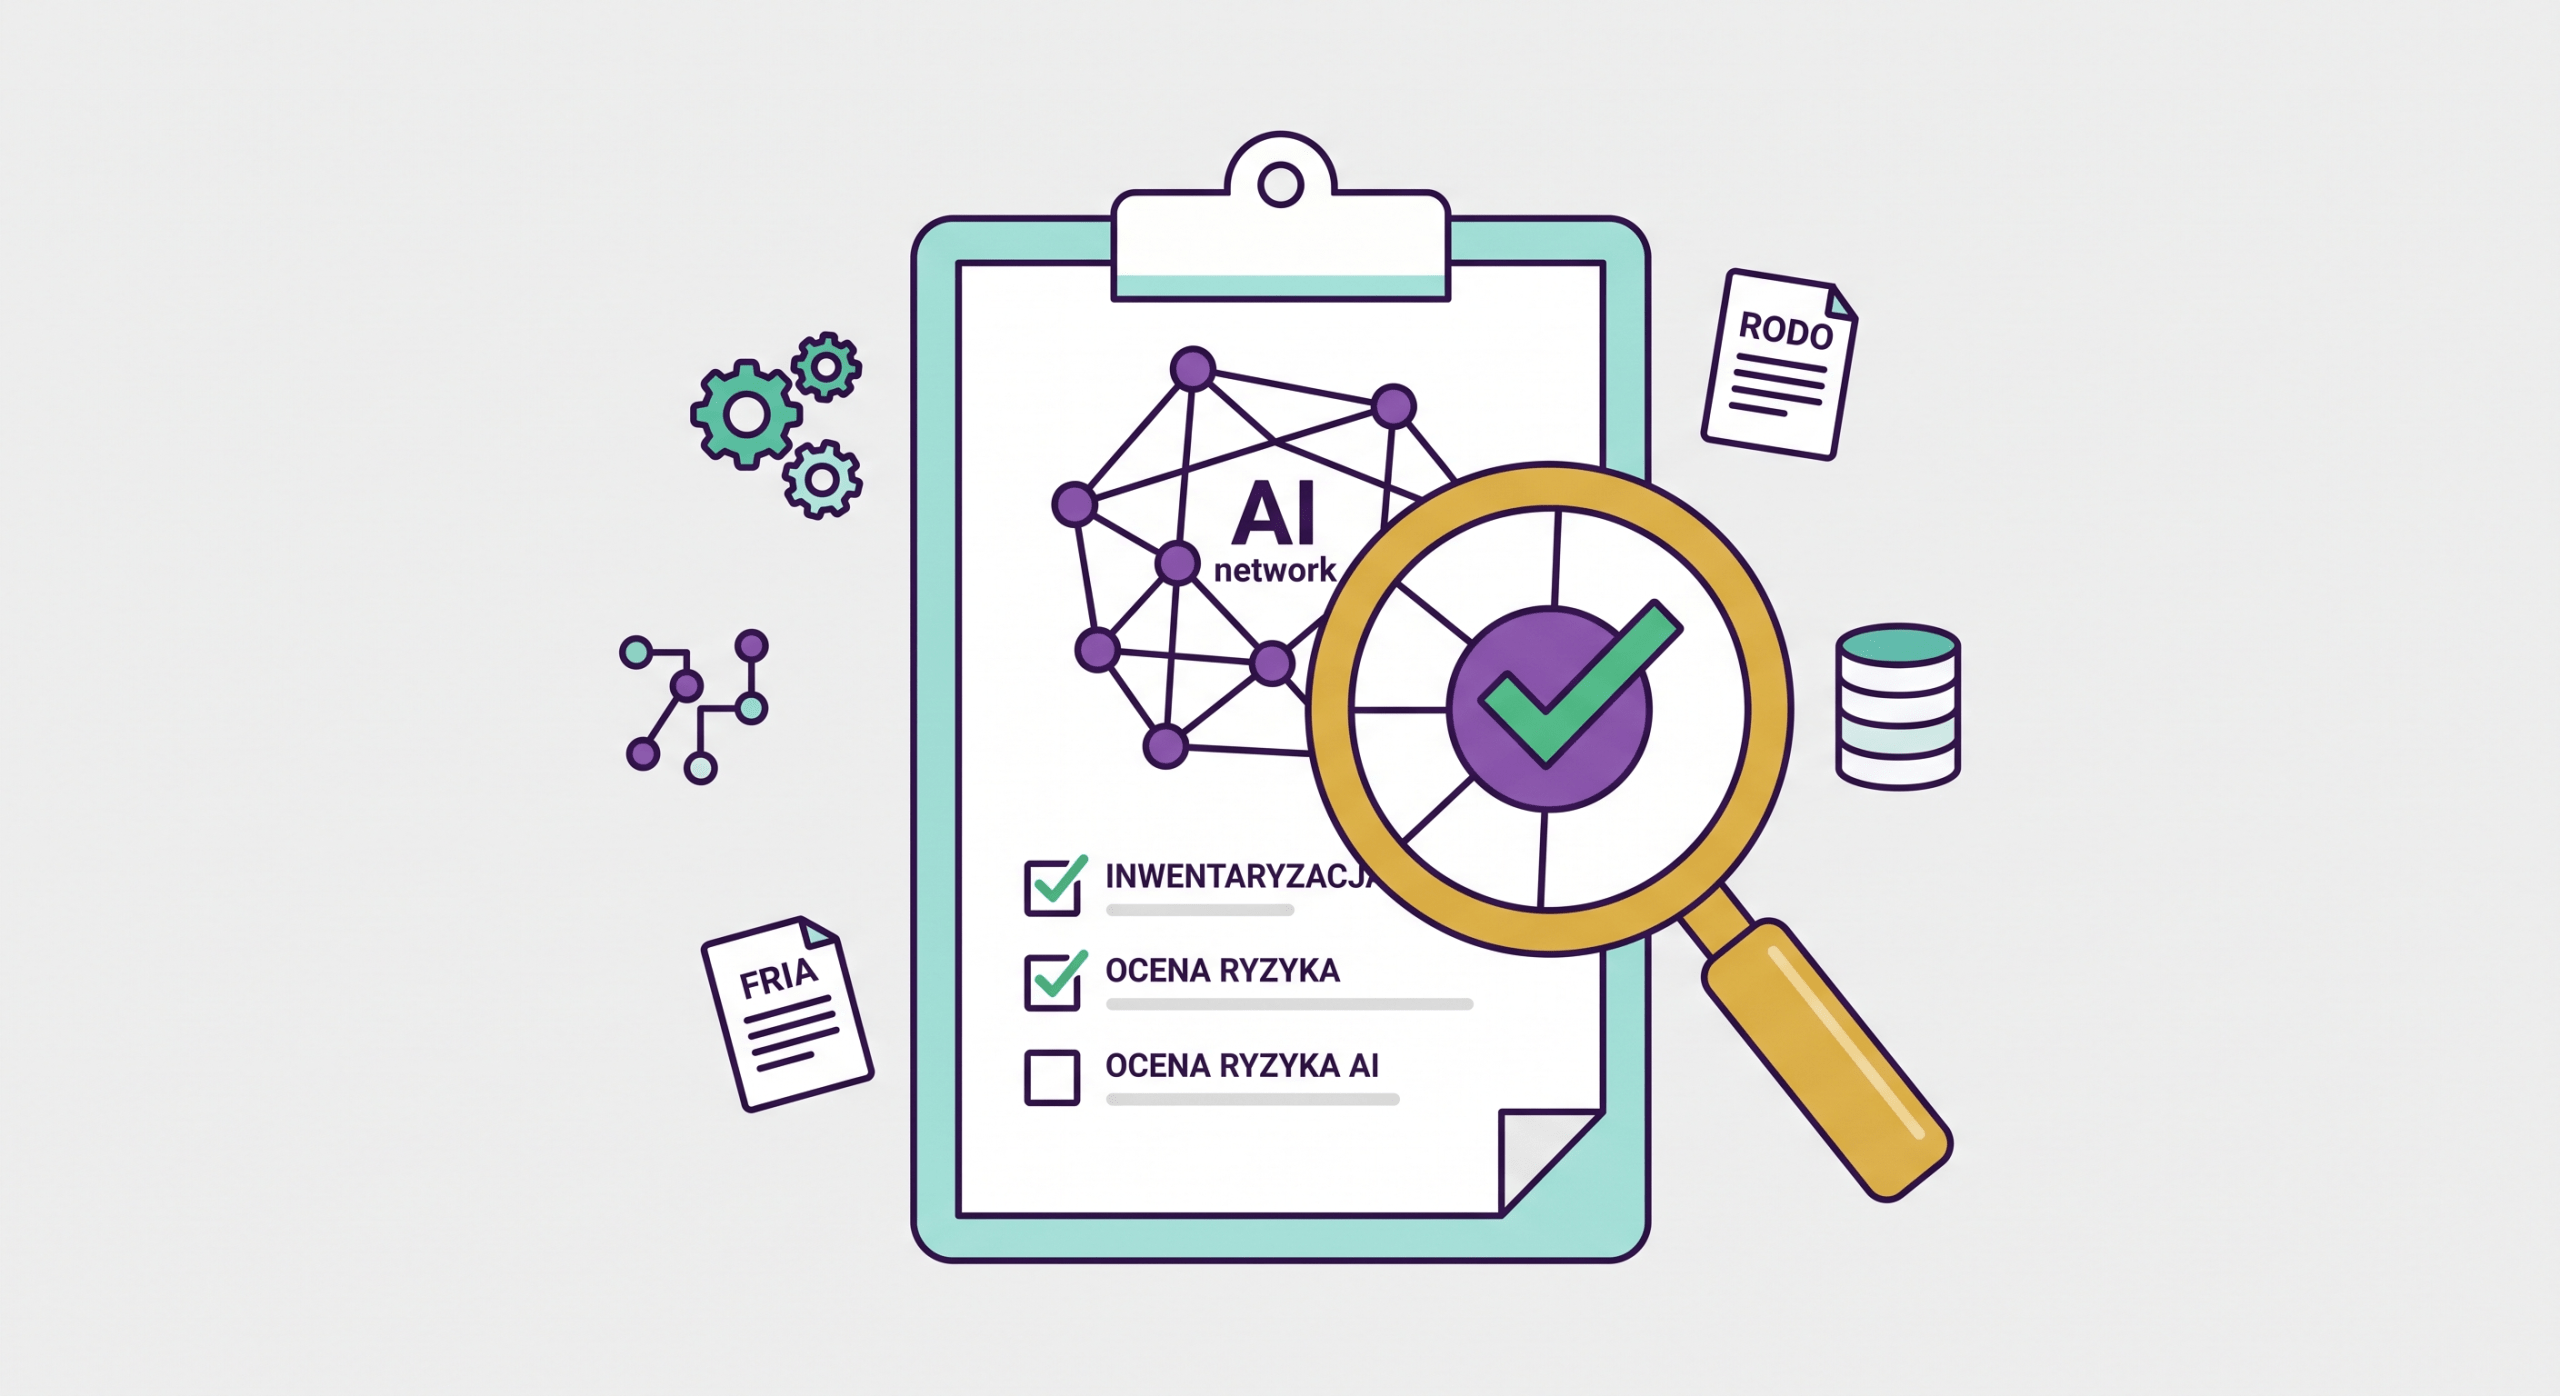
Podstawowym krokiem compliance w JST jest stworzenie i bieżące utrzymywanie centralnego rejestru zasobów AI. Brak formalnego wykazu narzędzi wykorzystujących uczenie maszynowe lub zautomatyzowaną analitykę uniemożliwia wywiązanie się z obowiązków sprawozdawczych wobec organu nadzorczego (KRiBSI) oraz rodzi bezpośrednie ryzyko sankcji administracyjnych.
Zakres inwentaryzacji w urzędzie gminy, starostwie lub urzędzie marszałkowskim obejmuje:
- Identyfikację komponentów AI: Zebranie informacji o oprogramowaniu klasy OCR/NLP, botach konwersacyjnych, narzędziach predykcyjnych w systemach dziedzinowych, algorytmach optymalizacji ruchu drogowego, inteligentnym monitoringu miejskim oraz modułach generatywnej AI używanych przez pracowników.
- Kwalifikację roli prawnej: Precyzyjne rozgraniczenie, czy urząd występuje wyłącznie jako wdrażający (deployer), czy ingerował w architekturę parametrów lub dane treningowe, przejmując rolę dostawcy (provider).
- Mapowanie przepływu danych i celów: Określenie zakresu danych (w tym danych wrażliwych z art. 9 RODO), grup docelowych (mieszkańcy, petenci, pracownicy) oraz stopnia automatyzacji procesu decyzyjnego.
- Weryfikację zgodności kontraktowej: Przegląd umów IT pod kątem dostępności instrukcji technicznych od dostawców, specyfikacji logowania oraz deklaracji zgodności UE.
Etap 2: Klasyfikacja ryzyka i obowiązkowa ocena FRIA (art. 27)
Zgodnie z art. 27 AI Act podmioty prawa publicznego wdrażające systemy wysokiego ryzyka mają bezwzględny obowiązek przeprowadzenia oceny skutków dla praw podstawowych (Fundamental Rights Impact Assessment – FRIA) przed oddaniem systemu do eksploatacji. Wyłączeniu z tego obowiązku podlegają wyłącznie systemy stanowiące elementy bezpieczeństwa infrastruktury krytycznej (np. sieci wodno-kanalizacyjne, sterowanie ruchem kolejowym), które podlegają odrębnym audytom technicznym.
Procedura FRIA realizowana przez samorząd musi zostać udokumentowana i zawierać:
- Szczegółowy opis procesów administracyjnych, w których system AI będzie wykorzystywany, oraz zakładany czas i częstotliwość jego działania.
- Kategorie osób fizycznych i grup społecznych, na które system może wywrzeć bezpośredni lub pośredni wpływ (np. wnioskodawcy o zasiłki celowe, osoby ubiegające się o mieszkania komunalne).
- Identyfikację specyficznych ryzyk naruszenia praw podstawowych – w tym zakazu dyskryminacji (art. 21 Karty Praw Podstawowych UE), prawa do dobrej administracji (art. 41 KPP) oraz prawa do ochrony danych osobowych (art. 8 KPP).
- Wdrożone środki nadzoru ludzkiego (*human oversight*) – określenie uprawnień urzędnika do wstrzymania działania algorytmu, odrzucenia jego rekomendacji lub modyfikacji wyniku końcowego.
- Plan zarządzania ryzykiem i działania naprawcze na wypadek wystąpienia anomalii lub błędów decyzyjnych.
Wyniki przeprowadzonej oceny FRIA muszą zostać formalnie zgłoszone do krajowego organu nadzoru rynku (KRiBSI) z wykorzystaniem unijnego formularza oraz powiązane z oceną skutków dla ochrony danych (DPIA) wymaganą na podstawie art. 35 RODO. Obie oceny powinny stanowić spójny pakiet analityczny procedury zakupowej i wdrożeniowej.
Etap 3: Procedury operacyjne, logowanie i kompetencje kadr
Wdrożenie systemu wysokiego ryzyka nakłada na wdrażającego szereg ciągłych obowiązków techniczno-organizacyjnych określonych w art. 26 AI Act. Samorząd musi zapewnić:
- Prowadzenie i retencję logów: Automatycznie generowane dzienniki zdarzeń (logi) muszą być przechowywane przez okres co najmniej 6 miesięcy (lub dłuższy, wynikający z krajowych przepisów kancelaryjnych i archiwalnych), zapewniając pełną rozliczalność każdej decyzji wspartej algorytmem.
- Bieżący nadzór wyznaczonego personelu: Wyznaczenie konkretnych pracowników merytorycznych posiadających kompetencje, uprawnienia i czas niezbędny do stałego monitorowania parametrów działania systemu oraz zapobiegania zjawisku automatycznego zatwierdzania wyników (*automation bias*).
- Wstrzymanie działania i raportowanie incydentów: Obowiązek natychmiastowego wyłączenia systemu w przypadku stwierdzenia, że stwarza on ryzyko dla zdrowia, bezpieczeństwa lub praw podstawowych, wraz z formalnym powiadomieniem dostawcy oraz KRiBSI.
- Klauzule w zamówieniach publicznych (PZP): Włączenie do Specyfikacji Warunków Zamówienia (SWZ) twardych wymogów dostarczenia dokumentacji technicznej, instrukcji wdrożeniowych, certyfikatów zgodności CE oraz gwarancji wsparcia przy sporządzaniu FRIA.
Przykłady systemów AI w JST i ich status regulacyjny
Poniższa tabela przedstawia zestawienie typowych rozwiązań informatycznych spotykanych w samorządach wraz z ich kwalifikacją prawną oraz wymaganymi działaniami compliance:
Przykład systemu AI w samorządzie | Kwalifikacja ryzyka wg AI Act | Kluczowe obowiązki prawne JST |
|---|---|---|
| Biometryczny monitoring miejski (rozpoznawanie twarzy w czasie rzeczywistym) | System zakazany (niedopuszczalne ryzyko wg art. 5), z wyjątkiem ściśle limitowanych celów ścigania ciężkich przestępstw realizowanych przez uprawnione służby pod kontrolą sądową. Samorząd nie może wdrażać takiego systemu. | Bezwzględny zakaz zamawiania i eksploatacji funkcji identyfikacji biometrycznej w przestrzeni publicznej przez straże miejskie i urzędy. |
| Algorytmy oceny wniosków o zasiłki socjalne i dodatki mieszkaniowe | Wysokie ryzyko (Załącznik III, pkt 5 lit. a – dostęp do podstawowych usług publicznych i świadczeń). | Obowiązkowa ocena FRIA przed wdrożeniem, rejestracja w bazie UE, audyt DPIA, zapewnienie nadzoru człowieka nad decyzją odmowną, retencja logów min. 6 miesięcy. |
| Systemy selekcji kandydatów i oceny pracowników w urzędzie | Wysokie ryzyko (Załącznik III, pkt 4 – rekrutacja i zarządzanie zasobami ludzkimi). | Realizacja FRIA, zapewnienie bezstronności algorytmu, obowiązek informacyjny wobec kandydatów, zakaz profilowania emocji. |
| Wirtualny asystent / chatbot informacyjny na portalu mieszkańca | Ograniczone ryzyko (art. 50 – wymogi przejrzystości). | Jasne poinformowanie użytkownika na początku interakcji, że rozmawia ze sztuczną inteligencją; stosowanie zabezpieczeń przed generowaniem dezinformacji. |
| Adaptacyjne sterowanie sygnalizacją świetlną i ruchem (ITS) | Wysokie ryzyko (komponent bezpieczeństwa infrastruktury krytycznej), z ustawowym wyłączeniem z obowiązku FRIA na mocy art. 27 ust. 1. | Stosowanie instrukcji bezpiecznej eksploatacji dostawcy, prowadzenie rejestru incydentów technicznych, weryfikacja oznakowania CE systemu. |
Praktyczny model zarządzania zgodnością AI w JST
Dla zagwarantowania ciągłej zgodności z przepisami rozporządzenia 2024/1689 oraz polskiej ustawy o systemach AI rekomenduje się wdrożenie zintegrowanego modelu zarządzania opartego na trzech filarach:
- Koordynator ds. AI i Zespół Interdyscyplinarny: Powołanie pełnomocnika ds. systemów algorytmicznych lub powierzenie nadzoru zespołowi łączącemu Inspektora Ochrony Danych (IOD), Architekta IT/CISO, radcę prawnego urzędu oraz kierowników wydziałów merytorycznych.
- Standardy Zakupowe i Procedury SWZ: Wprowadzenie wzorcowych klauzul umownych do postępowań przetargowych na systemy IT, wymagających od dostawców pisemnych deklaracji zgodności z AI Act, udostępnienia metryk dokładności oraz parametrów technicznych do analizy FRIA.
- Cykliczne szkolenia i rejestr zgłoszeń: Realizacja programów podnoszenia kompetencji cyfrowych urzędników (*AI literacy*) oraz utworzenie wewnętrznej ścieżki zgłaszania nieprawidłowości i anomalii decyzyjnych przed przekazaniem informacji do KRiBSI.