Streszczenie AI
Unijne Rozporządzenie AI Act weszło w życie 1 sierpnia 2024 r., ustanawiając etapowe prawo od 2025 do 2028 r.; Digital Omnibus dodatkowo przesunął terminy dla systemów wysokiego ryzyka, dając firmom czas na wdrożenie infrastruktury oceny zgodności. Kluczowe punkty to: 2 lutego 2025 r. – zakaz systemów socjal scoring, modelów podprogowych i biometrycznych klasyfikacji; 2 sierpnia 2025 r. – obowiązek dokumentacji i ewaluacji modeli GPAI; 2 sierpnia 2026 r. – pełny zakres transparentności (oznaczanie AI, watermarking, C2PA); 2 grudnia 2027 r. – termin zgodności systemów wysokiego ryzyka; 2 sierpnia 2028 r. – obowiązek AI w produktach regulowanych sektorowo. Wdrażanie wymaga od dostawców podniesienia kompetencji AI, uruchomienia logowania, auditów ryzyka oraz zabezpieczenia liczbowa, co wiąże się z ryzykiem kar do 35 mln EUR i 7 % światowego obrotu.
Spis treści:
- Architektura i dynamika harmonogramu AI Act
- Szczegółowy przegląd faz wdrożeniowych
- 2 lutego 2025 r. – Praktyki zakazane oraz wymóg AI literacy
- 2 sierpnia 2025 r. – Modele GPAI i ramy nadzorcze
- 2 sierpnia 2026 r. – Obowiązki przejrzystości (art. 50) i centralne egzekwowanie
- 2 grudnia 2027 r. – Systemy wysokiego ryzyka (Annex III) po rewizji Omnibus
- 2 sierpnia 2028 r. – AI w produktach regulowanych sektorowo (Annex I)
- Zbiorcze zestawienie harmonogramu wdrożenia AI Act
- Praktyczne zastosowania i rekomendacje techniczne
Unijne rozporządzenie w sprawie sztucznej inteligencji (Rozporządzenie UE 2024/1689, AI Act) weszło w życie 1 sierpnia 2024 roku, ustanawiając zharmonizowane ramy prawne dla rozwoju i wdrażania systemów AI w Unii Europejskiej. Wdrażanie poszczególnych przepisów zostało rozłożone kaskadowo na lata 2025–2028, co zostało dodatkowo zmodyfikowane pakietem Digital Omnibus (Rozporządzenie UE 2026/1744). Poniższa analiza przedstawia aktualny stan prawny, techniczny breakdown poszczególnych kamieni milowych oraz bezpośrednie konsekwencje inżynieryjne i organizacyjne dla dostawców oraz podmiotów wdrażających systemy AI.
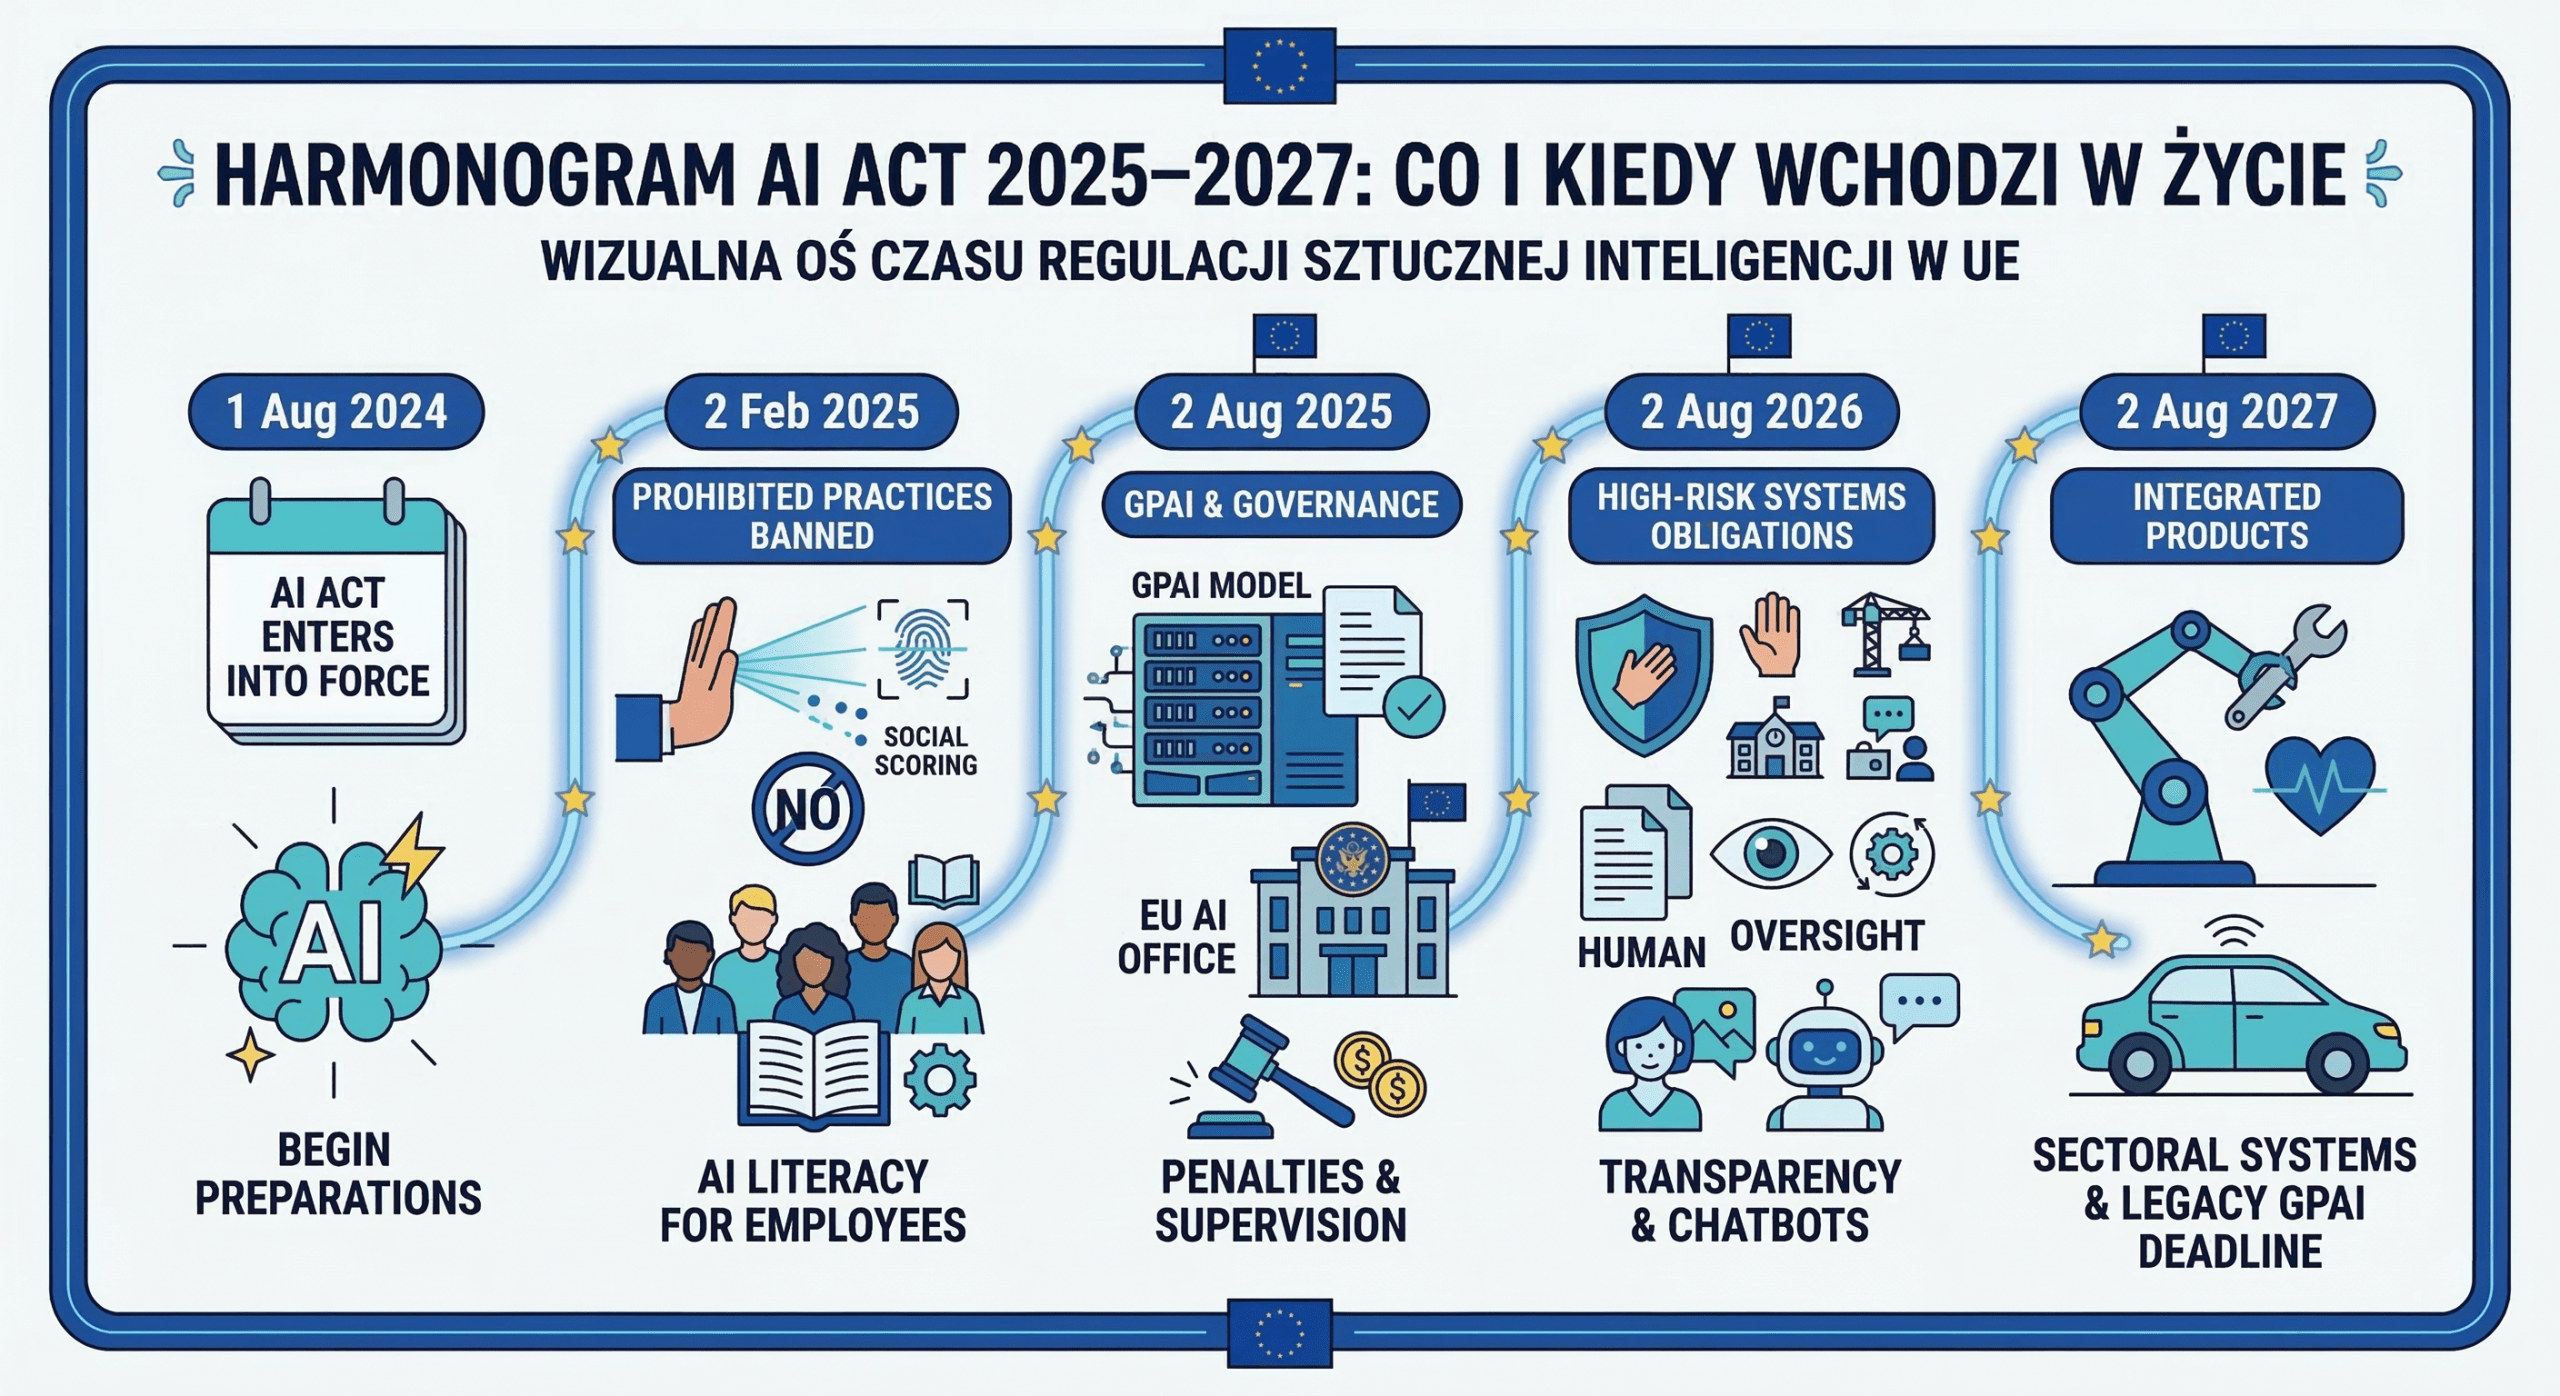
Architektura i dynamika harmonogramu AI Act
Struktura wdrożenia AI Act opiera się na stopniowalności wymogów powiązanych z poziomem ryzyka stwarzanego przez dany system sztucznej inteligencji. Ustawodawca unijny podzielił regulację na fazy, aby umożliwić rynkowi absorpcję techniczną nowych standardów, standaryzację w ramach CEN/CENELEC oraz powołanie infrastruktury oceny zgodności. Kluczową modyfikacją w harmonogramie stało się wejście w życie unijnego pakietu Digital Omnibus, który dostosował terminy dla systemów wysokiego ryzyka (High-Risk AI Systems), dając przedsiębiorstwom realny czas na wdrożenie standardów inżynierii danych i systemów zarządzania ryzykiem.
Egzekwowanie przepisów zostało rozdzielone pomiędzy struktury unijne (Europejskie Biuro ds. AI – AI Office) a wyznaczone organy nadzoru rynku w państwach członkowskich. Naruszenie terminów wdrożenia wiąże się z bezpośrednim ryzykiem kar administracyjnych, których pułapy sięgają do 35 mln euro lub 7% całkowitego rocznego światowego obrotu przedsiębiorstwa za stosowanie praktyk zakazanych oraz do 15 mln euro lub 3% obrotu za niespełnienie standardowych obowiązków regulacyjnych.
Szczegółowy przegląd faz wdrożeniowych
2 lutego 2025 r. – Praktyki zakazane oraz wymóg AI literacy
Pierwsza faza operacyjna wyeliminowała z rynku systemy AI stwarzające nieakceptowalne ryzyko (art. 5 AI Act). Od 2 lutego 2025 roku bezwzględnym zakazem objęto m.in.:
- Systemy oceny społecznej (social scoring) prowadzone przez podmioty publiczne i prywatne,
- Narzędzia wykorzystujące techniki podprogowe, manipulacyjne lub celowo wprowadzające w błąd w celu zniekształcenia zachowania i wyrządzenia szkody,
- Systemy biometrycznej kategoryzacji osób fizycznych w oparciu o cechy wrażliwe (przekonania polityczne, orientacja seksualna, rasa, wyznanie),
- Niekierowane pobieranie wizerunków twarzy z Internetu lub nagrań CCTV do tworzenia baz danych rozpoznawania twarzy (scraping biometryczny),
- Systemy rozpoznawania emocji w miejscach pracy oraz w instytucjach edukacyjnych (z wyjątkiem ściśle określonych względów medycznych lub bezpieczeństwa).
Równolegle wdrożony został art. 4, nakładający na dostawców i podmioty wdrażające (deployers) obowiązek zapewnienia odpowiedniego poziomu kompetencji w dziedzinie AI (AI literacy) wśród personelu operującego modelami i aplikacjami opartymi na sztucznej inteligencji.
2 sierpnia 2025 r. – Modele GPAI i ramy nadzorcze
Druga faza objęła reżim regulacyjny dla modeli sztucznej inteligencji ogólnego przeznaczenia (General Purpose AI – GPAI), w tym wielkich modeli językowych (LLM) i multimodalnych. Dostawcy wprowadzający nowe modele GPAI zostali zobowiązani do utrzymywania dokumentacji technicznej, udostępniania informacji podmiotom integrującym modele w aplikacjach downstream oraz wdrożenia polityki poszanowania unijnego prawa autorskiego (dyrektywa DSM).
Dla modeli sklasyfikowanych jako stwarzające ryzyko systemowe (przekraczających łączny próg obliczeniowy 10^25 FLOPs) nałożono obowiązki przeprowadzania ewaluacji modeli, testowania w scenariuszach adversarial (red-teaming), śledzenia i raportowania poważnych incydentów do AI Office oraz zapewnienia adekwatnego poziomu cyberbezpieczeństwa architektury modelowej. W tym etapie pełną zdolność operacyjną osiągnęło Europejskie Biuro ds. AI wraz z panelem niezależnych ekspertów naukowych.
2 sierpnia 2026 r. – Obowiązki przejrzystości (art. 50) i centralne egzekwowanie
Od 2 sierpnia 2026 r. w pełnym zakresie stosowane są unijne wymogi dotyczące transparentności systemów sztucznej inteligencji wchodzących w interakcję z użytkownikami lub generujących treści syntetyczne (art. 50 AI Act). W praktyce obejmuje to:
- Interakcja bezpośrednia: Obowiązek jasnego informowania osób fizycznych, że wchodzą w bezpośrednią interakcję z systemem AI (np. chatboty, voiceboty, wirtualni asystenci obsługi klienta), chyba że wynika to jednoznacznie z kontekstu użycia.
- Treści generowane maszynowo (audio, foto, wideo, tekst): Dostawcy systemów generatywnych muszą zapewnić znakowanie wyjść modelu w formacie odczytywalnym maszynowo oraz odpornym na usunięcie (watermarking, metadane C2PA).
- Deepfake i manipulacje: Podmioty publikujące deepfake’i lub generowane obrazy i teksty przedstawiające realne zdarzenia/osoby mają prawny obowiązek wyraźnego oznaczenia ich sztucznego pochodzenia.
- Egzekucja GPAI: Aktywacja bezpośrednich uprawnień sankcyjnych i kontrolnych Komisji Europejskiej (AI Office) wobec dostawców modeli ogólnego przeznaczenia.
2 grudnia 2027 r. – Systemy wysokiego ryzyka (Annex III) po rewizji Omnibus
W wyniku uchwalenia rozporządzenia rewizyjnego Digital Omnibus, termin wdrożenia wymogów dla samodzielnych systemów wysokiego ryzyka wymienionych w Załączniku III został formalnie przesunięty z sierpnia 2026 r. na 2 grudnia 2027 r. Wydłużenie tego okresu podyktowane było koniecznością ukończenia zharmonizowanych norm technicznych przez komitety normalizacyjne oraz przygotowania audytorów do certyfikacji.
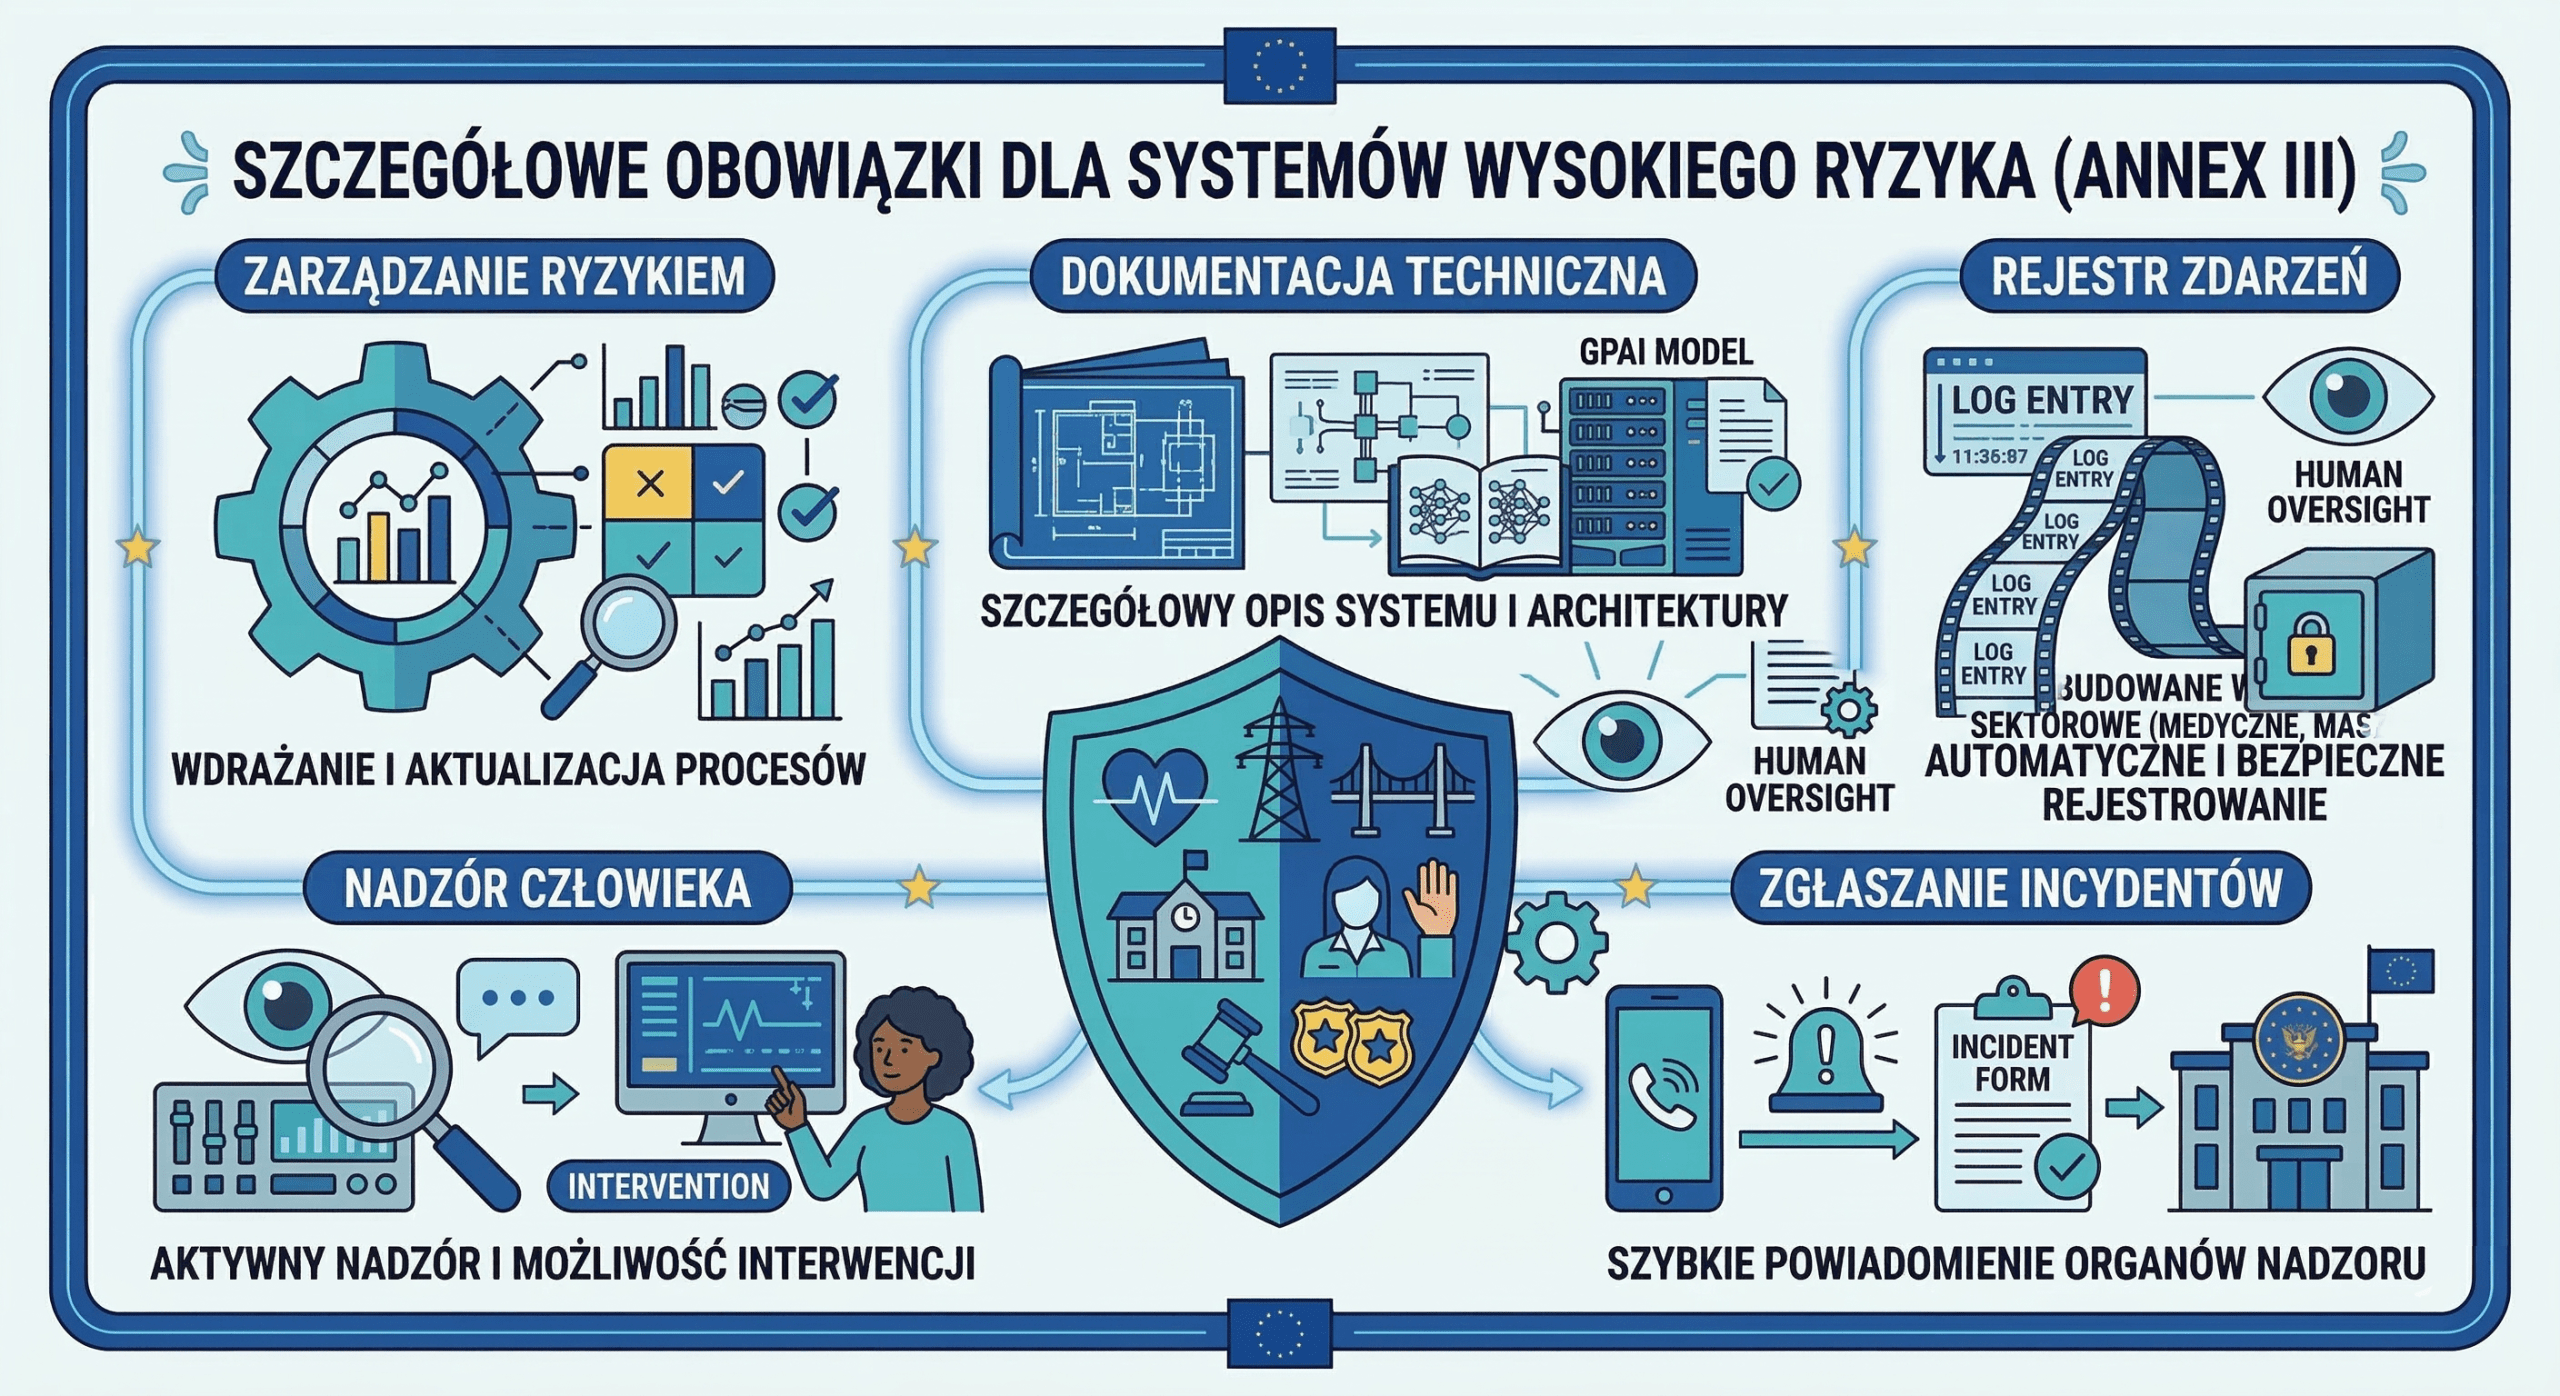
Kategoria ta obejmuje systemy wykorzystywane m.in. w: zdalnej identyfikacji biometrycznej, zarządzaniu infrastrukturą krytyczną, procesach rekrutacji i selekcji pracowników, ocenie zdolności kredytowej osób fizycznych, scoringu ubezpieczeniowym, wycenie ryzyka w edukacji oraz wymiarze sprawiedliwości. Dostawcy tych systemów będą musieli wdrożyć m.in. udokumentowany system zarządzania ryzykiem w całym cyklu życia, procedury governance danych treningowych, szczegółową dokumentację techniczną (Annex IV), automatyczne logowanie zdarzeń (logging) oraz architekturę nadzoru człowieka (human-in-the-loop / human-on-the-loop).
2 sierpnia 2028 r. – AI w produktach regulowanych sektorowo (Annex I)
Ostatni horyzont czasowy dotyczy systemów AI stanowiących komponenty bezpieczeństwa lub samodzielne produkty podlegające unijnemu prawodawstwu harmonizacyjnemu wymienionemu w Załączniku I (m.in. wyroby medyczne MDR/IVDR, maszyny przemysłowe, lotnictwo cywilne, pojazdy autonomiczne, zabawki, urządzenia dźwigowe). Zgodnie ze zaktualizowanym kalendarzem, obowiązek pełnej zgodności z AI Act w procedurach oceny zgodności prowadzonych przez jednostki notyfikowane nastąpi 2 sierpnia 2028 r. (przesunięcie z pierwotnego terminu sierpniowego 2027 r.).
Zbiorcze zestawienie harmonogramu wdrożenia AI Act
Data wejścia w życie | Zakres przedmiotowy regulacji | Grupa docelowa / Podmioty odpowiedzialne |
|---|---|---|
| 1 sierpnia 2024 r. | Wejście w życie AI Act; formalny start okresów przejściowych. | Wszystkie podmioty ekosystemu AI w UE. |
| 2 lutego 2025 r. | Bezwzględny zakaz stosowania systemów stwarzających nieakceptowalne ryzyko (art. 5); obowiązek podnoszenia kompetencji kadr (AI literacy, art. 4). | Dostawcy, importerzy, dystrybutorzy i podmioty wdrażające AI. |
| 2 sierpnia 2025 r. | Obowiązki dla modeli ogólnego przeznaczenia (GPAI); pełna operacyjność AI Office; ramy raportowania ryzyka systemowego. | Dostawcy modeli bazowych (foundation models, LLM); państwa członkowskie. |
| 2 sierpnia 2026 r. | Obowiązki transparentności (art. 50: boty, deepfake, znakowanie treści syntetycznych); aktywacja mechanizmów nadzoru rynku i kar dla GPAI. | Wszyscy dostawcy i podmioty wdrażające aplikacje AI generujące treść lub wchodzące w interakcję z ludźmi. |
| 2 grudnia 2027 r. (termin zrewidowany) | Wymogi dla systemów wysokiego ryzyka z Załącznika III (system zarządzania ryzykiem, dane, dokumentacja, logging, nadzór ludzki). | Dostawcy i podmioty wdrażające AI w HR, bankowości, biometrii, infrastrukturze krytycznej, edukacji i wymiarze sprawiedliwości. |
| 2 sierpnia 2028 r. (termin zrewidowany) | Wymogi dla AI wysokiego ryzyka zintegrowanego z produktami sektorowymi (Załącznik I / systemy podlegające ocenie jednostek notyfikowanych). | Producenci wyrobów medycznych, maszyn, urządzeń transportowych, aparatury ciśnieniowej i urządzeń dźwigowych. |
Praktyczne zastosowania i rekomendacje techniczne
Wydłużenie terminów dla systemów wysokiego ryzyka do grudnia 2027 roku nie zwalnia organizacji z bieżącej pracy inżynieryjnej i prawnej. W obecnej fazie priorytetem jest wdrożenie transparentności na poziomie aplikacji produkcyjnych oraz zbudowanie architektury compliance dla przyszłych systemów wysokiego ryzyka. Wymagane działania operacyjne obejmują:
- Wdrożenie znaczników metadanych i znaków wodnych (Watermarking): Integracja w potokach generatywnych standardów oznaczania pochodzenia danych syntetycznych (np. standardy C2PA, metadane EXIF/IPTC dla obrazów oraz jawne komunikaty interfejsowe w aplikacjach konwersacyjnych).
- Audyt klasyfikacyjny (Risk Assessment Mapping): Przegląd wewnętrznych systemów pod kątem kryteriów z Załącznika III oraz Załącznika I. Weryfikacja, czy system decyzyjny (np. model scoringowy w HR lub CRM) kwalifikuje się jako high-risk, czy podlega wyłączeniom dla wąskich zadań proceduralnych (art. 6 ust. 3).
- Przygotowanie architektury Data Governance: Wdrożenie procedur monitorowania stronniczości (bias mitigation), weryfikacji jakości zbiorów danych treningowych i testowych oraz rejestrowania metryk wydajności i odporności na błędy.
- Ustanowienie rejestru logów i ścieżek audytowych: Projektowanie systemów AI z wbudowanym mechanizmem automatycznego logowania zdarzeń operacyjnych przez cały cykl życia modelu, zgodnie z normami bezpieczeństwa teleinformatycznego.
Podmioty wdrażające oprogramowanie AI w modelu SaaS od dostawców zewnętrznych powinny zaktualizować umowy powierzenia i SLA, żądając od dostawców deklaracji zgodności z art. 50 oraz dokumentacji technicznej umożliwiającej spełnienie obowiązków nadzorczych przez użytkownika końcowego.